Blog & Actualités

Insights & Actualités Tech

Découvrez nos derniers articles sur le développement web, le design et les technologies digitales qui façonnent l'avenir

Recherche pour : "cve"
Effacer les filtres
Une VM qui s'évade vers son hôte, faut-il paniquer ?

Une VM qui s'évade vers son hôte, faut-il paniquer ?

Les failles qui permettent à une machine virtuelle de s'échapper vers la machine qui l'héberge, ça court pas les rue. Et celle qui vient de débarquer est plutôt impressionnante ! En effet, il y a quelques jours, le chercheur Hyunwoo Kim a publié la CVE-2026-89775, qui est une évasion "invité...
GitLab : mise à jour de sécurité critique

GitLab : mise à jour de sécurité critique

GitLab a publié le 10 septembre des mises à jour de sécurité. Ce patch critique concerne les versions enterprise et communautaire. Les versions 19.3.2, 19.2.8 et 19.1.8 corrigent un important bug et plusieurs failles de sécurité. GitLab recommande la mise à jour. Plus de 15 failles sont fixées dont...

Le Deathray - Le shader WebGPU qui fait redémarrer votre Mac

Le Deathray - Le shader WebGPU qui fait redémarrer votre Mac

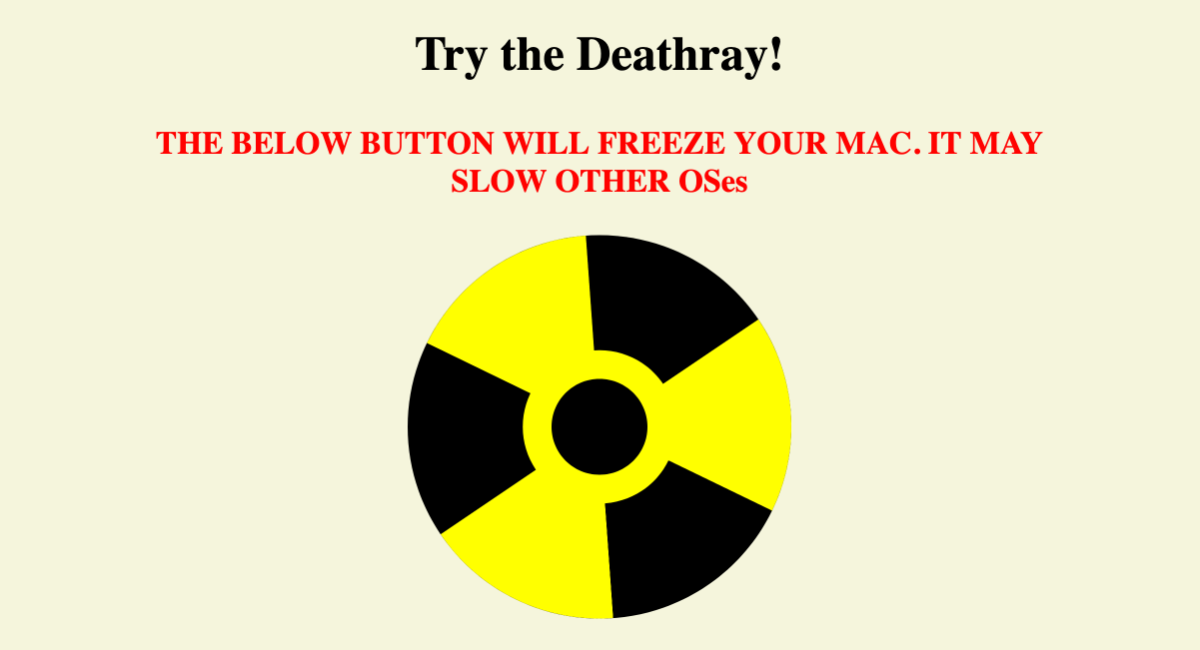
Auberon López vient de publier sur son blog un bouton qui freeze complètement les Mac à partir d'un simple clic dans un navigateur. Il a baptisé ça le Deathray (le rayon de la mort quoi...) et c'est un shader WebGPU diffusé via une page web des plus ordinaires, qu'il suffit d'ouvrir d'un simple...

Une faille cPanel distribue des accès root

Une faille cPanel distribue des accès root

Si vous avez un site chez un hébergeur qui fait du mutualisé, il y a de bonnes chances que votre machine tourne sous cPanel. Et si je viens vous prendre la tête avec ça, c'est parce qu'il y a 2 jours, l'éditeur a publié un correctif pour une faille assez grave qui permet à un simple client du...

DokuWiki - Une faille critique à patcher immédiatement

DokuWiki - Une faille critique à patcher immédiatement

Je sais que beaucoup d'entre vous font tourner un DokuWiki quelque part, alors c'est pour ça que je vous en parle... Le 2 septembre dernier, Andreas Gohr, qui écrit ce moteur de wiki depuis plus de 20 ans, a confirmé publiquement une faille critique dans son propre bug tracker. Le signalement vient...

HortusFox - Le carnet de bord partagé de vos plantes

HortusFox - Le carnet de bord partagé de vos plantes

Je n'ai plus mes 5 hectares de jardin et de forêt, snif snif.... Maintenant c'est un immense jardin de 15 mètres carrés dans lequel je n'ai encore rien planté. Il y a des framboisiers, une pelouse en souffrance++ et deux ou trois trucs qui servent surtout de litière aux chats du quartier. Dans la...

Une vulnérabilité Exchange à patcher d'urgence

Une vulnérabilité Exchange à patcher d'urgence

La publication d'un démonstrateur d'exploitation rend l'exploitation probable et immédiate de la CVE-2026-62911 avec, en bout de chaîne, le contrôle total d'un serveur Exchange affecté.

WordPress : nouvelles attaques via le plugin miniOrange

WordPress : nouvelles attaques via le plugin miniOrange

Nouvelle campagne de hack contre WordPress. Cette fois-çi, les hackers utilisent 2 failles présentes dans le plugin miniOrange SAML 2.0 Single Sign On. Ce plugin est censé mettre en place une authentification et un mécanisme de SSO évitant de saisir les identifiants à chaque fois. L'attaque...

15 000 caméras hackées en 35 jours

15 000 caméras hackées en 35 jours

Hunt.io a mis en évidence une vaste campagne de compromission de caméras de surveillance IP, de la marque Dahua. En tout presque 15 000 caméras déployées en Russie et en Ukraine, ont été compromises sur une campagne de 35 jours. Plusieurs techniques ont été utilisées :- force brute pour forcer le...

GitLab - la faille qui a fait rouvrir une version morte

GitLab - la faille qui a fait rouvrir une version morte

GitLab a sorti hier (lundi 17 août), un correctif d'urgence , complètement en dehors de son calendrier habituel, pour une faille qui permet à quelqu'un sans compte ni mot de passe de modifier ou de supprimer vos projets publics et des données utilisateur. Hé ouais c'est chaud et c'est pour ça que...