Blog & Actualités

Insights & Actualités Tech

Découvrez nos derniers articles sur le développement web, le design et les technologies digitales qui façonnent l'avenir

Recherche pour : "cve"
Effacer les filtres
curl 8.23.0 : énorme mise à jour avec 216 bugs et failles de sécurité

curl 8.23.0 : énorme mise à jour avec 216 bugs et failles de sécurité

curl annonce la version 8.23.0. Cette mise à jour est impressionnante : 216 corrections de bug et de failles de sécurité. Une des plus importantes failles fixées est la CVE-2026-92392. Cette CVE impacte toutes les annonces de la 8.12.0 à 8.22.0. Elle permet de corrompre la mémoire du client depuis...
GitLab - Encore une faille CVSS 10 #FautPatcher

GitLab - Encore une faille CVSS 10 #FautPatcher

Hier, GitLab a publié en urgence les versions 19.4.2, 19.3.5 et 19.2.8 pour corriger une faille un peu chaude avec un score CVSS de 10 sur 10 . Référencée sous le code CVE-2026-97229, elle permet à quelqu'un sans compte user d'exécuter du code sur le serveur en glissant tout simplement une...

Les Assises 2026 : l'IA est partout

Les Assises 2026 : l'IA est partout

Les Assises de la cybersécurité se tiennent cette semaine à Monaco. Cette édition est sans surprise tournée vers l'IA. Les agents y tiennent une des tendances de fond. Depuis 2 ans, les éditeurs d'outils de sécurité injectent de l'IA. Ce n'est plus une option mais plutôt comment elle s'intègre et...

NodeJS : une solution pour fixer les CVE même avec une version en fin de vie ?

NodeJS : une solution pour fixer les CVE même avec une version en fin de vie ?

Comme le rappelle NodeJS, la version 26 sera la dernière à être sur un rythme bi-annuel. A partir de la version 27, Node.js aura une seule version majeure par an. Mais que faire des versions 12, 14, 16, 18 et 20 qui ne sont plus supportées et ne bénéficient plus de patchs de sécurité ? Pour assurer...

Flatpak 1.18.4 : mise à jour de sécurité

Flatpak 1.18.4 : mise à jour de sécurité

Flatpak 1.18.4  corrige 6 vulnérabilités dans le système de distribution d'applications Linux. Deux failles concernaient l'installation d'une application malveillante : elles pouvaient permettre d'écraser un fichier avec un fichier vide ou un lien symbolique, ou de supprimer un fichier arbitraire,...

Athena dévoile 14 vulnérabilités Java corrigées sans avis de sécurité

Athena dévoile 14 vulnérabilités Java corrigées sans avis de sécurité

Actualité de la rédaction de Programmez!Chainguard a publié les 14 premières vulnérabilités documentées par Athena. Toutes concernent des bibliothèques Java : une critique, une élevée, huit moyennes et quatre faibles. Leur particularité : elles étaient déjà corrigées, parfois depuis plusieurs...

Citrix NetScaler - Et c'est reparti pour un patch !

Citrix NetScaler - Et c'est reparti pour un patch !

Je ne sais pas si vous êtes familier avec NetScaler de Citrix, mais c'est un équipement qui sert de passerelle d'accès à distance pour les salariés des entreprises, et qui peut aussi gérer l'authentification SAML. Et ces derniers temps, l'équipement est un peu mis à mal. À cause notamment de deux...

Conteneurs Linux - Quand l'isolation ne tient plus

Conteneurs Linux - Quand l'isolation ne tient plus

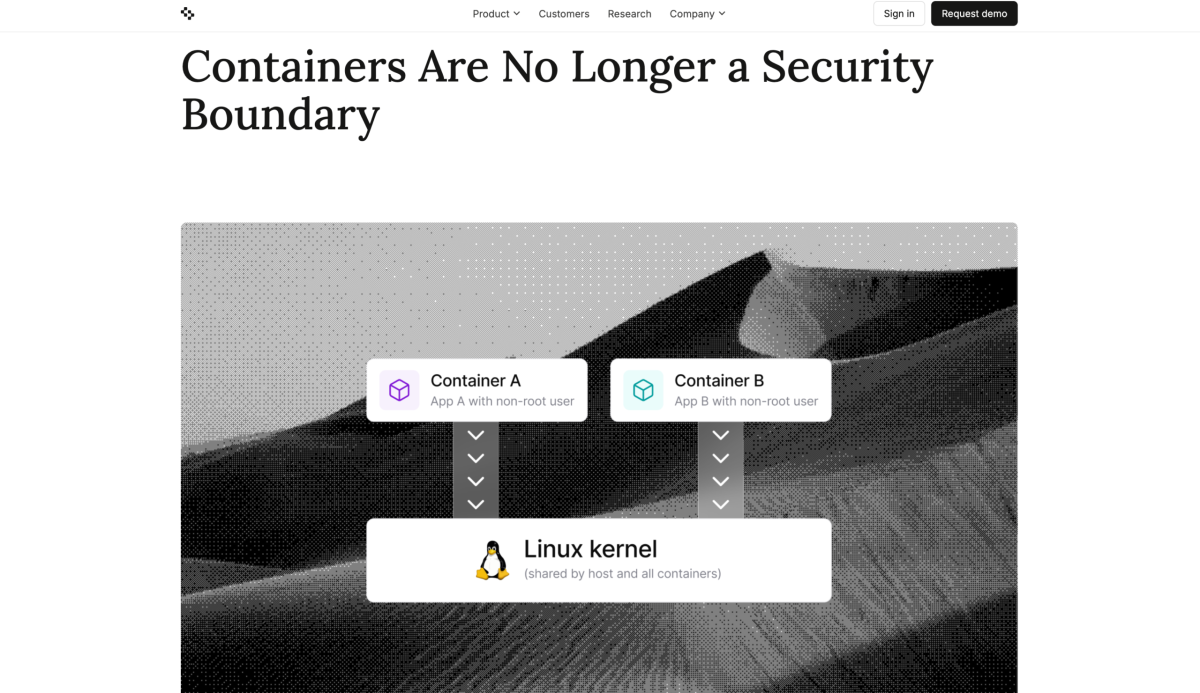
La société de sécurité Depthfirst a publié un billet que j'ai trouvé intéressant dans lequel il explique en gros que les conteneurs (Docker et compagnie) ne sont plus une barrière de sécurité suffisamment solide. La thèse du papier de ◊ c'est qu'il faut désormais partir du principe qu'un attaquant...

Veeam Agent pour Windows - Une faille qui donne les droits SYSTEM

Veeam Agent pour Windows - Une faille qui donne les droits SYSTEM

Si vous faites tourner Veeam Agent pour sauvegarder un poste Windows, et surtout si plusieurs personnes s'y connectent, allez vérifier tout de suite son numéro de build parce que depuis quelques jours, un vilain exploit circule pour la faille CVE-2026-32996. Ce dernier est chaud patate parce qu'il...