Technologie
Sécurité Linux : faille root DirtyDecrypt menace vos serveurs
Une nouvelle faille critique dans le noyau Linux : DirtyDecrypt Quelques jours seulement après la découverte de Dirty Frag, une nouvelle vulnérabilité...
Découvrez nos derniers articles sur le développement web, le design et les technologies digitales qui façonnent l'avenir
Une nouvelle faille critique dans le noyau Linux : DirtyDecrypt Quelques jours seulement après la découverte de Dirty Frag, une nouvelle vulnérabilité...
Votre boutique WooCommerce est-elle vulnérable au vol de données bancaires ? Imaginez la scène : un client marocain clique sur "Payer" dans votre boutique...
Une faille critique qui menace votre infrastructure digitale Le monde du digital évolue à une vitesse fulgurante. Mais avec les innovations viennent aussi...
La CVE-2026-44578 est une vulnérabilité critique de Next.js, relativement facile à exploiter. Un hacker peut accéder aux services serveur, aux secrets, aux identifiés, aux clés API et aux fonctions d'administration du framework. L'attaque permet de bypasser l'authentification. Plus de 79 000...

Dans un environnement numérique en constante évolution, la sécurité des systèmes d'information est devenue un enjeu majeur pour les entreprises...

Une faille critique qui menace la stabilité de votre infrastructure digitale Vous pensiez en avoir fini avec les correctifs de sécurité après l'épisode...
Une nouvelle faille critique secoue l'écosystème Linux : Dirty Frag Le monde de la cybersécurité vient de connaître un séisme. Un chercheur en...
Une faille critique touche le portail d’authentification User-ID de PAN-OS et permet une exécution de code à distance avec les droits root. Palo Alto Networks confirme des attaques en cours, mais les correctifs ne sont pas encore disponibles.
Nous avons demandé à SUSE un commentaire sur la faille Copy Fail :Une vulnérabilité critique du noyau Linux, baptisée « Copy Fail » (CVE-2026-31431), a été rendue publique le 30 avril 2026. Elle permet à un utilisateur authentifié d’élever ses privilèges jusqu’au niveau administrateur de manière...
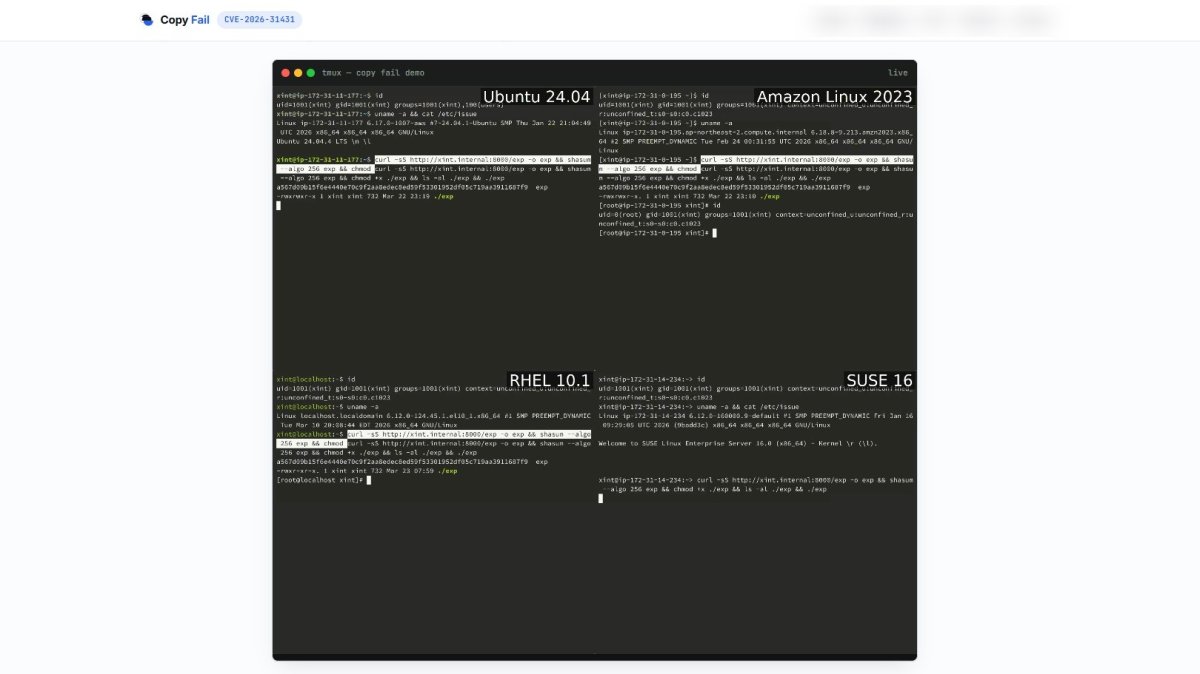
Une faille critique qui menace la sécurité de vos systèmes Linux Imaginez un instant : une simple action d'un utilisateur local suffit pour obtenir les...
La CVE-2026-31431 est une des failles les plus critiques de 2026. Il s'agit d'un vilain bug dans le noyau Linux et plus précisement dans le template cryptographique authencesn. Un script Python de seulement 732 octets peut éditer un binaire setuid et obtenir le root sur de nombreuses distributions...

Votre infrastructure numérique est-elle à l'abri des attaques Mirai ? La cybersécurité des entreprises marocaines est plus que jamais un enjeu...