Blog & Actualités

Insights & Actualités Tech

Découvrez nos derniers articles sur le développement web, le design et les technologies digitales qui façonnent l'avenir

Recherche pour : "Linux"
Effacer les filtres
Tunarr - Recréer la télévision qu'on aime zapper dans Plex

Tunarr - Recréer la télévision qu'on aime zapper dans Plex

Vous vous souvenez de l'époque où on s'écroulait comme des merdes dans notre canapé après une grosse journée de boulot et où on regardait juste ce que la télé nous balançait ? Pas de choix à faire sur Netflix, ni de recommandation sur l'Apple TV. On zappait juste en mode no-brain jusqu'à ce qu'on...

KULA - Le monitoring serveur Linux qui tient dans un seul binaire

KULA - Le monitoring serveur Linux qui tient dans un seul binaire

Ouais, je sais, on est le 1er mai, et je suis pas censé bosser mais que voulez-vous on ne se refait pas ^^. Et si j'ai ouvert l'ordi ce matin, c'est pour vous parler de KULA ! KULA est un binaire tout simple qui permet de monitorer très facilement votre serveur Linux en temps réel, sans aucune...

Copy Fail : commentaire de SUSE sur la faille critique du noyau Linux

Copy Fail : commentaire de SUSE sur la faille critique du noyau Linux

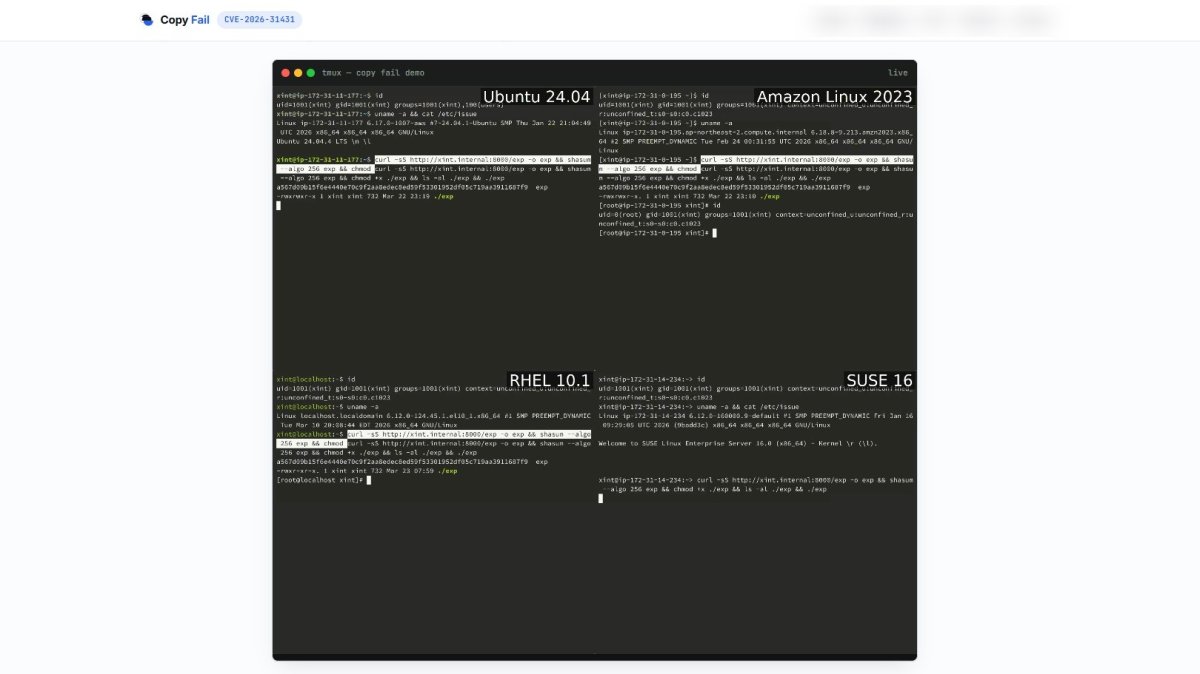
Nous avons demandé à SUSE un commentaire sur la faille Copy Fail :Une vulnérabilité critique du noyau Linux, baptisée « Copy Fail » (CVE-2026-31431), a été rendue publique le 30 avril 2026. Elle permet à un utilisateur authentifié d’élever ses privilèges jusqu’au niveau administrateur de manière...

Kavita, la bibliothèque auto-hébergée pour vos ebooks, comics et manga

Kavita, la bibliothèque auto-hébergée pour vos ebooks, comics et manga

Depuis qu'Amazon a coupé le téléchargement USB de nos ebooks Kindle (sniiiif), héberger sa propre bibliothèque est passé du statut de bricolage du dimanche aprem au geste héroïque de préservation de notre souveraineté ! Alors si vous voulez vous lancer, sachez que Kavita , le serveur de lecture...

Souveraineté numérique : pourquoi basculer sur une stack privacy européenne

Souveraineté numérique : pourquoi basculer sur une stack privacy européenne

-- Article en partenariat avec Proton -- L'actualité de la tech ces derniers mois donne des sueurs froides. Entre les rebondissements autour du CLOUD Act, la section 702 de FISA qui permet aux agences US d'accéder aux données des non-américains sans mandat, et les tensions diplomatiques...

Copy Fail - Une IA trouve la faille Linux que personne n'a vue

Copy Fail - Une IA trouve la faille Linux que personne n'a vue

732 octets, c'est tout ce qu'il faut pour passer de simple utilisateur à root sur n'importe quel Linux non patché compilé depuis 2017, soit la quasi-totalité des kernels. Cette faille béante s'appelle Copy Fail (CVE-2026-31431), elle a été dénichée par Taeyang Lee de chez Theori avec leur outil...

Faille critique sur le noyau Linux : 732 octets en Python et on passe Root

Faille critique sur le noyau Linux : 732 octets en Python et on passe Root

La CVE-2026-31431 est une des failles les plus critiques de 2026. Il s'agit d'un vilain bug dans le noyau Linux et plus précisement dans le template cryptographique authencesn. Un script Python de seulement 732 octets peut éditer un binaire setuid et obtenir le root sur de nombreuses distributions...

Slim - HTTPS local et tunnels publics, tout en un

Slim - HTTPS local et tunnels publics, tout en un

Monter un serveur HTTPS local pour bosser sur du Next.js ou du Vite, ça reste étrangement chiant. Faut mkcert pour générer les certifs, faut éditer le /etc/hosts à la mimine, installer caddy ou nginx en reverse proxy par-dessus... bref, vous voyez le diiiiliiiire ! Heureusement, Kamran Ahmed , le...