Technologie
Cyberattaque e-votez : leçons pour votre cybersécurité
La cyberattaque contre la plateforme e-votez lors de la primaire de la gauche sociale-démocrate rappelle une réalité brutale : aucune entreprise n'est à...
Découvrez nos derniers articles sur le développement web, le design et les technologies digitales qui façonnent l'avenir
La cyberattaque contre la plateforme e-votez lors de la primaire de la gauche sociale-démocrate rappelle une réalité brutale : aucune entreprise n'est à...
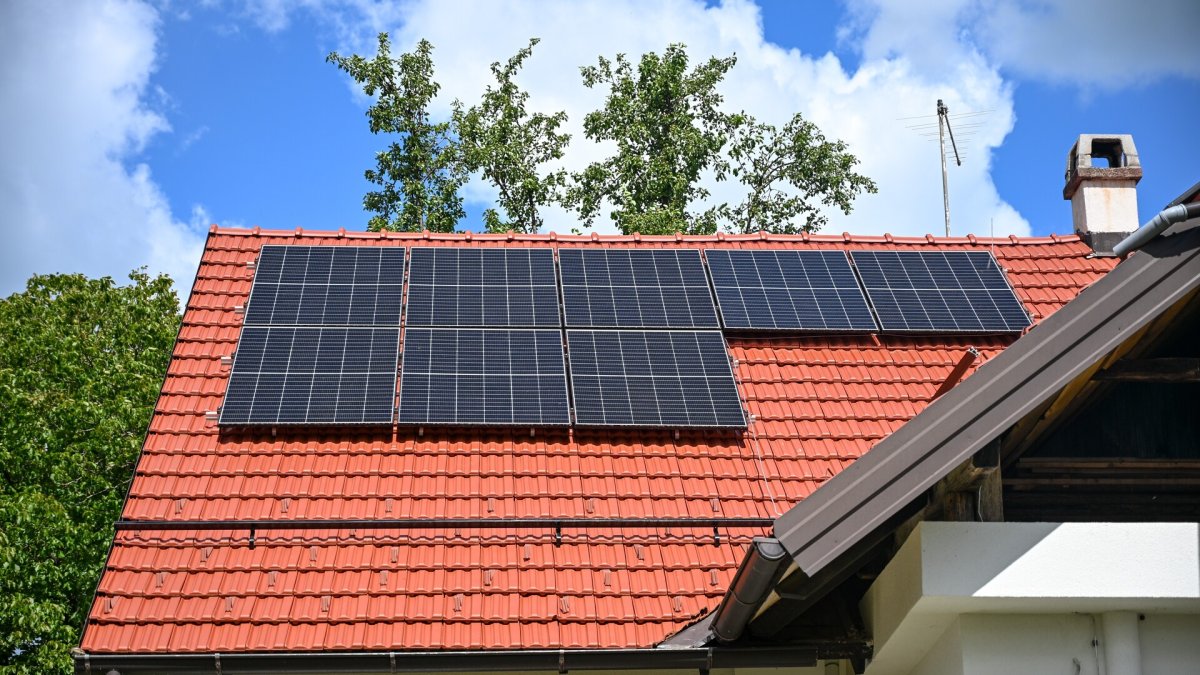
Un chercheur en sécurité a découvert qu’il était possible d’entrer dans le service cloud de SunGrow sans mot de passe, puis de remonter jusqu’à des comptes administrateurs. À ce niveau d’accès, quelque 470 000 installations européennes auraient été théoriquement pilotables à distance…
Sanofi a testé le pentest agentique avec YesWeHack, en laissant des agents d'IA attaquer cinq de ses applications web. Présenté aux Assises de la cybersécurité, le bilan est encourageant, même si l'IA ne remplace pas encore les hackers humains.
Google a lancé son update Pixel d'octobre : trois correctifs et 25 failles de sécurité colmatées, contre plus de 90 en septembre. Les Pixel 6 et 6 Pro devraient y recevoir leur dernier patch.

Red Hat annonce la disponibilité de Lightwell Clearinghouse. Cette plateforme permet de soumettre les dépendances open source, de les examiner et de les corriger. Lightwell a déjà découvert et corrigé plus de 400 vulnérabilités dans des bibliothèques Java largement utilisées. Comment fonctionne...
Flatpak 1.18.4 corrige 6 vulnérabilités dans le système de distribution d'applications Linux. Deux failles concernaient l'installation d'une application malveillante : elles pouvaient permettre d'écraser un fichier avec un fichier vide ou un lien symbolique, ou de supprimer un fichier arbitraire,...
Je ne sais pas si vous êtes familier avec NetScaler de Citrix, mais c'est un équipement qui sert de passerelle d'accès à distance pour les salariés des entreprises, et qui peut aussi gérer l'authentification SAML. Et ces derniers temps, l'équipement est un peu mis à mal. À cause notamment de deux...

Un programme malveillant installé sur un Mac pouvait prendre la main sur l’application ChatGPT pour lire l’historique des conversations et puiser dans les sessions du navigateur. OpenAI a corrigé la faille le 25 septembre. Une semaine plus tard, Apple a annoncé un tour de vis sur les autorisations...
Alors ça c'est fou mais fallait s'y attendre... Un joueur allemand a acheté un processeur Ryzen 7 5800X3D d'occasion (lien affilié), l'a monté dans son PC, puis a lancé Valorant ! Selon ce qu'il explique sur Reddit, il s'est alors fait virer du jeu de Riot dès le tout premier lancement ! Problème...

AirCard , c'est une appli macOS gratuite qui permet de remplacer l'image par défaut d'une carte dans Apple Wallet, directement depuis votre Mac relié à l'iPhone par un câble USB et tout ça sans jailbreak. Je l'ai essayée sur mon iPhone 16 Pro Max sous iOS 18.2 avec macOS 15, et ça marche du...
Il suffisait d’un e-mail piégé pour exécuter des commandes à distance sur certains serveurs Zimbra exposés à Internet. D’après Microsoft, des pirates ont exploité la faille CVE-2026-73570 avant sa divulgation publique, puis ont dérobé les clés d’authentification de la messagerie de leurs victimes.
Des failles dans le média d'extrême-droite Frontières ont été exposées. Et les données de dizaines de milliers d'abonnés sont en danger.