DGiP : l’Anssi détaille le cheminement des attaquants
L’Agence vient de publier son rapport d’incident sur les attaques qui ont touché la direction générale des finances publiques. Peu tendre, celui-ci conforte certaines analyses antérieures.
Découvrez nos derniers articles sur le développement web, le design et les technologies digitales qui façonnent l'avenir
L’Agence vient de publier son rapport d’incident sur les attaques qui ont touché la direction générale des finances publiques. Peu tendre, celui-ci conforte certaines analyses antérieures.
Il s’agit de la première procédure connue contre une entreprise du secteur, en rapport avec les récents dérapages spontanés de l’intelligence artificielle dont ont fait état cet été OpenAI mais aussi Anthropic, Google et Meta.
Le Dutch Institute for Vulnerability Disclosure a subi une cyberattaque pilotée par un agent IA. Très rapide et capable de choisir seul ses prochaines actions, l’outil s’est aussi montré particulièrement maladroit.
L'ANSSI a publié le rapport sur le piratage de la direction générale des finances publiques entre mai et août 2026. Ce rapport accessible publiquement mais des passages et des références ont été soigneusement masqués. Ce rapport était attendu pour savoir ce qu'il s'était réellement passé. "Le 12...
L’agence chargée de la cybersécurité, l’Anssi, démontre notamment des « lacunes dans la supervision » des systèmes informatiques de la direction générale des finances publiques, touchée à l’été par une cyberattaque historique.
Alphabet conteste devant la justice européenne deux décisions prises dans le cadre du DMA. Bruxelles veut donner aux assistants IA concurrents un accès plus profond à Android et ouvrir une partie des données de Search. Le groupe estime que ces obligations vont trop loin en matière de sécurité et de...
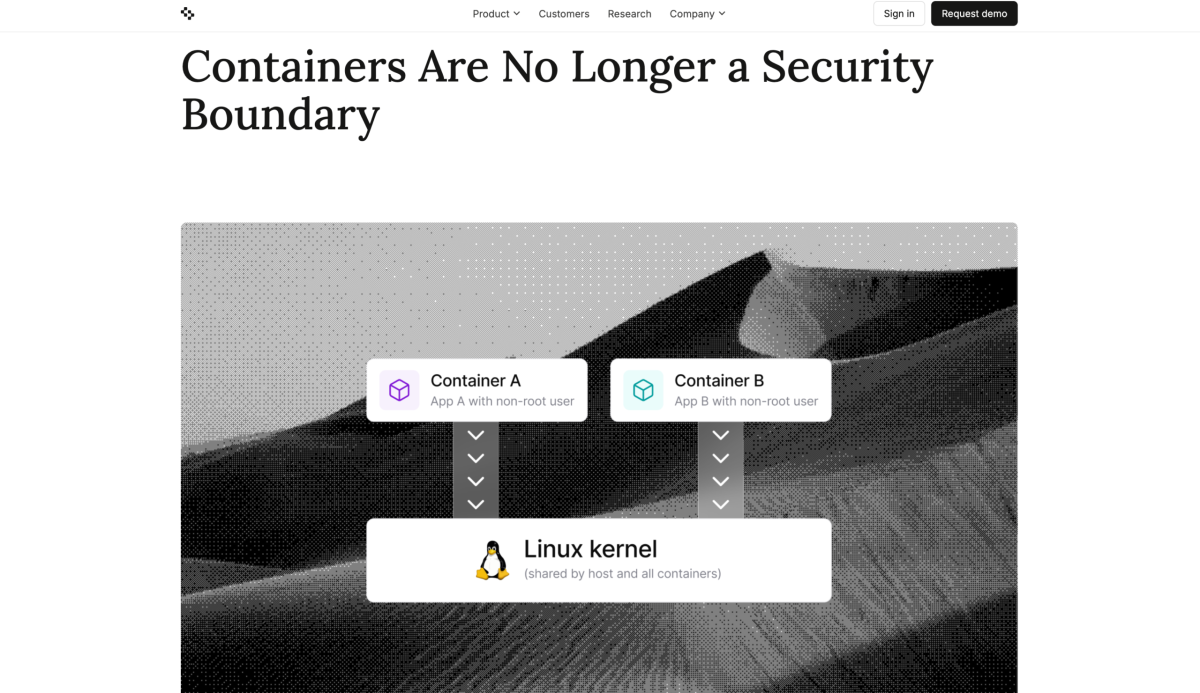
La société de sécurité Depthfirst a publié un billet que j'ai trouvé intéressant dans lequel il explique en gros que les conteneurs (Docker et compagnie) ne sont plus une barrière de sécurité suffisamment solide. La thèse du papier de ◊ c'est qu'il faut désormais partir du principe qu'un attaquant...
Microsoft a reconstitué une attaque attribuée à JadePuffer, acteur déjà connu pour avoir confié à une IA une chaîne de ransomware presque complète. Cette fois, quelques minutes ont suffi pour détruire une grande partie d’un environnement Azure.
Apple a publié macOS Tahoe 26.7.1, qui colmate une faille CoreGraphics possiblement exploitée lors d’une attaque ciblée sur iOS. Apple ne fait état d’aucune exploitation active, mais dans le doute, mettez à jour votre machine dès que possible.
Présenté à l’IFA 2026, le Roborock Saros 20 Neo veut repousser les limites du nettoyage automatisé. Sa recette : franchissement de seuils, profil ultra-fin et puissance d’aspiration élevée.
Le magazine Programmez! sort son numéro sécurité / post-quantique / hacking. Ce numéro propose 5 grandes sections :- post-quantique- outils et bonnes pratiques- architecture et infrastructure- IA- hackingLe post-quantique est des sujets chauds du moment Avec l'accélération de l'ANSSI, la PQC est...
L'association Familles rurales traîne en justice SFR, Bouygues, Free et Orange. Elle accuse les FAI d'avoir manqué à leurs obligations d'indication du débit des contrats passés par les clients.