Technologie
Ledger Atom : la sécurité crypto à l'ère de l'IA
Ledger dévoile l'Atom, un appareil hybride entre smartphone et coffre-fort numérique, mêlant Android et Ledger OS. Une innovation qui redéfinit la...
Découvrez nos derniers articles sur le développement web, le design et les technologies digitales qui façonnent l'avenir
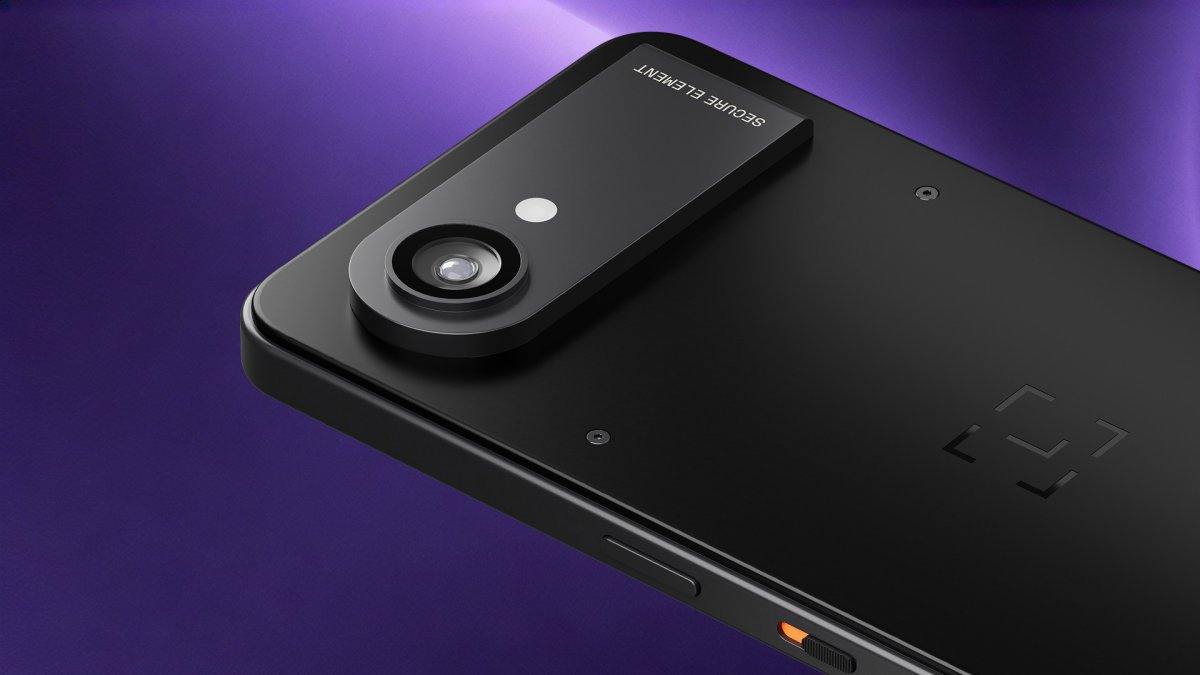
Ledger dévoile l'Atom, un appareil hybride entre smartphone et coffre-fort numérique, mêlant Android et Ledger OS. Une innovation qui redéfinit la...
Plus de 1 900 applications frauduleuses usurpant des marques célèbres ont été détectées sur le Google Play Store, dont 450 en France. Ces clones...
Meta description : Découvrez comment une enquête sur un logiciel espion israélien révèle les failles du marketing digital moderne. Protégez votre...
La récente faille critique exploitée chez Palo Alto Networks rappelle une vérité essentielle : votre transformation digitale ne vaut rien sans une...
Microsoft a démantelé un réseau de phishing mondial : plus de 20 000 comptes suspendus et des milliers de sites frauduleux neutralisés. Pour les...
curl annonce la version 8.23.0. Cette mise à jour est impressionnante : 216 corrections de bug et de failles de sécurité. Une des plus importantes failles fixées est la CVE-2026-92392. Cette CVE impacte toutes les annonces de la 8.12.0 à 8.22.0. Elle permet de corrompre la mémoire du client depuis...
Google vient de corriger 37 failles de sécurité dans Chrome, dont sept critiques. Edge, qui repose sur le même socle, n'a pas encore reçu ces correctifs.
Des pirates exploitent des vulnérabilités dans les VPN professionnels d’Ivanti pour accéder aux réseaux internes, tout en effaçant les traces de leurs opérations. Une intrusion que l’outil de vérification d’intégrité de l’éditeur n’a pas détectée.
Des pirates exploitent une faille de Windows pour contourner la protection chargée de signaler les fichiers venus d’Internet. Microsoft l’a corrigée mardi 13 octobre, dans un Patch Tuesday record de 1 411 vulnérabilités. Pour en dénicher autant, l’éditeur fait travailler l’intelligence artificielle...
SAP vient de corriger quatre vulnérabilités critiques dans ses logiciels professionnels. La plus grave permet de détourner les demandes d’authentification d’applications pour récupérer leurs identifiants et accéder à des informations sensibles.
Vite annonce une série de mises à jourde sécurité pour fixer une série de vulnérabilités :- une mauvaise interprétation du flag Editor CLI : https://github.com/vitejs/launch-editor/security/advisories/GHSA-r825-w8mm-5pxw- bypasser la vérification sur fs.existsSync() sur Windows...
OnlyOffice 10.0 ajoute l'IA à ses éditeurs, quatre applications gratuites et des correctifs pour environ 35 failles. Dans les versions open source, l'IA se télécharge à part.